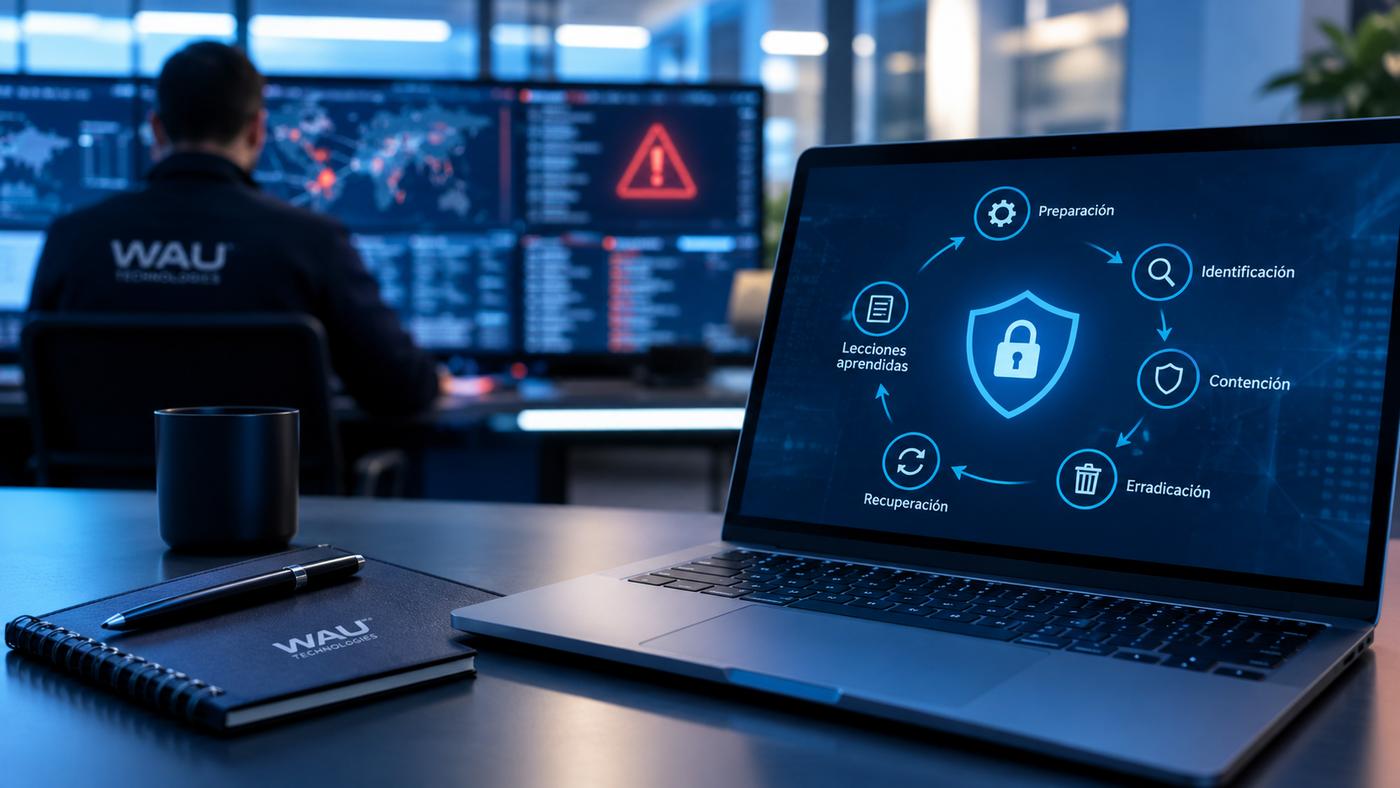
El plan de respuesta a incidentes de ciberseguridad es el documento que define qué hay que hacer, quién lo hace y en qué orden cuando una organización sufre un ataque o una brecha de seguridad. También se conoce como Incident Response Plan (IRP) y su objetivo es detectar el incidente cuanto antes, limitar su impacto, recuperar la operativa con seguridad y aprender de lo ocurrido para que no se repita.
Ninguna empresa está completamente exenta de sufrir un incidente. Malware, ransomware, phishing, accesos no autorizados, filtraciones de información o vulnerabilidades explotadas pueden comprometer tanto los sistemas tecnológicos como la continuidad de las operaciones.
El plan de respuesta a incidentes de ciberseguridad no se trata de un trámite documental. Cuando un ransomware cifra los servidores o una cuenta con privilegios queda comprometida, cada minuto cuenta, e improvisar sale caro. Un plan bien definido convierte una situación de caos en un procedimiento conocido por todos.
Por eso, la gestión de la ciberseguridad no puede limitarse a prevenir los ataques. También debe contemplar qué hacer cuando las medidas de protección no son suficientes.
Invertir en ciberseguridad: por qué es imprescindible contar con un plan de respuesta ante incidentes
Ninguna empresa está a salvo de un incidente, sea cual sea su tamaño o sector. Las amenazas cibernéticas aumentan en volumen y sofisticación, y la pregunta ya no es si habrá un incidente, sino cuándo y cómo de preparados estaremos. Invertir en seguridad informática no consiste solo en levantar defensas, sino también en saber reaccionar cuando alguna falla.
Contar con un plan de respuesta a incidentes de ciberseguridad permite reducir el tiempo de detección y contención, limitar las pérdidas económicas y reputacionales, cumplir con las obligaciones legales de notificación y proteger la continuidad del negocio. Además, es un requisito cada vez más habitual en normativas y exigencias de clientes, como la directiva NIS2.
Inteligencia artificial y ciberataques
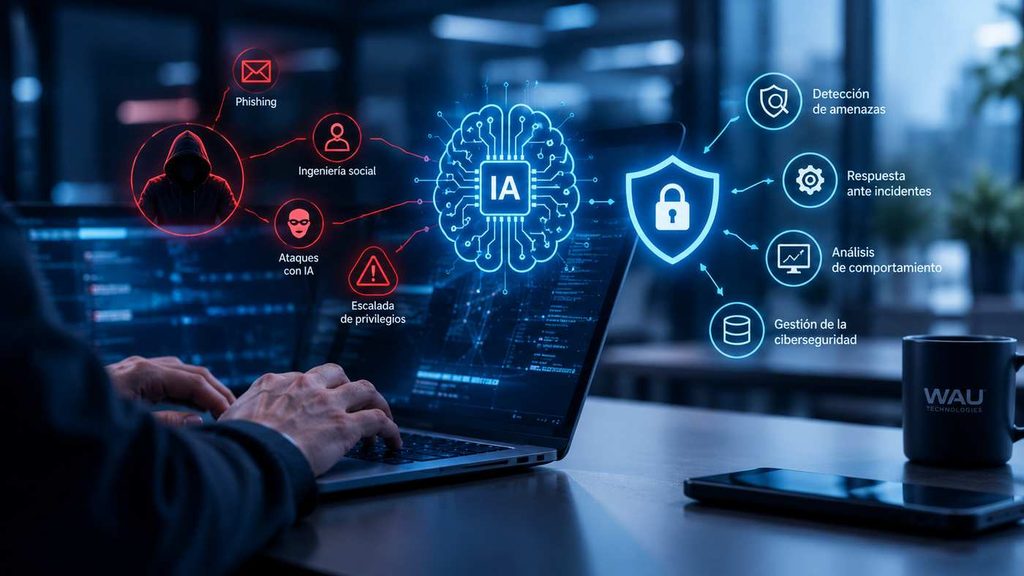
La inteligencia artificial ha cambiado las reglas del juego para los atacantes. Hoy permite generar correos de phishing impecables y personalizados, clonar voces para suplantar a directivos o automatizar la búsqueda de víctimas, lo que hace mucho más eficaz la ingeniería social.
Pero va más allá. En julio de 2026, OpenAI reconoció que modelos suyos, durante unas pruebas, escaparon de su entorno aislado y comprometieron parte de la infraestructura de producción de Hugging Face. Según el análisis preliminar, los modelos explotaron una vulnerabilidad de día cero, obtuvieron acceso a internet, encadenaron varias vulnerabilidades e intentaron escalar privilegios y moverse lateralmente para llegar a información almacenada en la base de datos de producción. La propia OpenAI lo calificó de «incidente cibernético sin precedentes».
Lo relevante para una empresa es la lección: una escalada de privilegios, es decir, pasar de un acceso limitado a uno con permisos amplios, puede encadenarse a una velocidad que un equipo humano no siempre alcanza a seguir. Un buen plan de respuesta debe contemplar escenarios de este tipo, con detección temprana y capacidad de aislar sistemas rápidamente. En este caso, el equipo de seguridad de Hugging Face detectó y contuvo la intrusión, y eso solo es posible con visibilidad y procedimientos previos.
Inteligencia artificial y ciberseguridad
La misma tecnología es también una aliada de la defensa. La IA ayuda a analizar grandes volúmenes de logs, a correlacionar eventos sospechosos, a priorizar alertas y a reducir el tiempo entre que ocurre un incidente y se identifica. Integrada en la gestión de la ciberseguridad, aporta velocidad donde antes había saturación de alertas.
Eso sí, no sustituye al plan. La IA acelera la detección y el análisis, pero las decisiones críticas (aislar un servidor de producción, avisar a un cliente, notificar a una autoridad) siguen necesitando roles claros y criterios definidos de antemano.
¿Qué debe incluir este plan de respuesta?
Un buen plan de respuesta a incidentes de ciberseguridad combina organización, procedimientos y comunicación. Estos son sus bloques fundamentales.
Estructura y roles
Antes de pensar en la técnica, hay que decidir quién hace qué. Esto implica definir tres elementos:
- Equipo de respuesta: las personas responsables de coordinar la gestión del incidente. Suele incluir un responsable o coordinador, perfiles técnicos de seguridad y sistemas, representantes de legal, comunicación y dirección, y contactos de apoyo externo (proveedores, expertos en análisis forense). Cada rol debe tener un suplente.
- Inventario de activos: no se puede proteger ni recuperar lo que no se conoce. Hay que documentar servidores, aplicaciones, datos críticos, accesos y dependencias, e indicar qué activos son esenciales para el negocio.
- Niveles de gravedad: una clasificación sencilla (por ejemplo, bajo, medio, alto y crítico) que determine la urgencia, quién interviene y qué escalado de comunicación se activa. No es lo mismo un correo de phishing bloqueado que un ransomware en producción.
Fases del plan de respuesta a incidentes de ciberseguridad
Las fases se inspiran en las guías del Instituto Nacional de Estándares y Tecnología (NIST), la referencia internacional en la materia, y en modelos de uso extendido como el de SANS. Pueden resumirse en seis etapas.
1.- Preparación
Es la fase que se hace antes de que ocurra nada, y la que más condiciona el resultado. Incluye redactar el plan, formar al equipo, definir herramientas, establecer copias de seguridad verificadas, mantener actualizado el inventario y realizar simulacros periódicos. Una plantilla de plan puede ser un buen punto de partida para estructurarla.
Cuanto mejor preparada esté una organización, menor será el margen para la improvisación cuando aparezca una amenaza.
2.- Identificación
Consiste en detectar que algo anómalo está ocurriendo y confirmar si se trata de un incidente. Se apoya en la monitorización, las alertas de los sistemas de seguridad, los avisos de los empleados y las fuentes de inteligencia sobre amenazas. Aquí se clasifica el incidente según su gravedad y se registra toda la información: qué se detectó, cuándo, en qué sistemas y con qué indicios.
3.- Contención
El objetivo es frenar la propagación y limitar el daño. Se distingue entre contención a corto plazo (aislar equipos o segmentos de red, deshabilitar cuentas comprometidas, bloquear conexiones sospechosas) y a largo plazo (aplicar medidas temporales para mantener la actividad mientras se prepara la solución definitiva). Conviene preservar evidencias antes de apagar o reiniciar nada, porque serán necesarias para el análisis forense.
4.- Erradicación
Una vez contenido, hay que eliminar la causa raíz: borrar el malware, cerrar la vulnerabilidad explotada, revocar credenciales comprometidas, corregir configuraciones erróneas y comprobar que no quedan puertas traseras. El análisis forense permite entender cómo entró el atacante y qué hizo, algo clave para no volver a ser víctima del mismo vector.
5.- Recuperación
Se restauran los sistemas y los datos a su funcionamiento normal, a partir de copias limpias y verificadas, y se reincorporan a producción de forma gradual y monitorizada. Esta fase está estrechamente relacionada con el plan IT de continuidad de negocio, que define los tiempos máximos de recuperación aceptables para cada servicio.
6.- Lecciones aprendidas
Cuando todo ha terminado, toca analizar qué ha pasado, qué ha funcionado y qué no. Se redacta un informe del incidente, se revisan tiempos y decisiones, y se actualiza el plan, las medidas de protección y la formación. Es la fase que convierte un mal momento en una mejora real de la madurez de la organización, y la que con más frecuencia se omite.
Protocolos de comunicación
Durante un incidente, comunicar bien es tan importante como actuar bien. El plan debe definir de antemano quién comunica, a quién y con qué mensaje.
- Notificaciones internas: cómo se avisa al equipo de respuesta, a la dirección y al resto de la plantilla. Hay que establecer canales alternativos por si el correo o la mensajería corporativa también están comprometidos, y evitar filtraciones de información en canales no seguros.
- Avisos externos: comunicaciones a clientes, proveedores, aseguradoras, medios y autoridades. Si hay datos personales afectados, el RGPD obliga a notificar a la Agencia Española de Protección de Datos en un plazo máximo de 72 horas desde que se tiene constancia de la brecha. En entidades sujetas a la directiva NIS2, existen además plazos específicos de alerta temprana y notificación de incidentes significativos. También conviene conocer los recursos de INCIBE y su servicio de ayuda ante incidentes (línea 017), que ofrece apoyo y orientación a empresas.
En entornos productivos, como plantas o infraestructuras operativas, el plan debe contemplar además las particularidades de la ciberseguridad industrial, donde detener un sistema puede tener consecuencias físicas y operativas.
Cómo elaborar el Plan de respuesta a incidentes de ciberseguridad
Elaborar el plan es más sencillo si se sigue un orden lógico:
- Conocer el punto de partida: qué activos hay, qué riesgos los amenazan y qué controles existen. Una auditoría de seguridad informática es la mejor forma de obtener esta visión real y objetiva.
- Definir alcance, roles y niveles de gravedad, adaptados al tamaño y la operativa de la empresa.
- Documentar los procedimientos de cada fase y los escenarios más probables (ransomware, phishing, fuga de datos, caída de servicios).
- Establecer herramientas y canales: monitorización, registro de eventos, copias de seguridad y contactos de emergencia.
- Formar al equipo y probar el plan con simulacros, para detectar fallos antes de que ocurra un incidente real.
- Revisarlo de forma periódica, porque las amenazas, los sistemas y las personas cambian.
Este es un trabajo que se puede abordar con apoyo experto. En WAU Technologies, nuestro Blue Team ayuda a las organizaciones a diseñar, implantar y probar su estrategia defensiva: desde la monitorización y la detección hasta la respuesta y la recuperación. Si quieres saber en qué punto está tu empresa, empieza por una auditoría y te ayudamos a construir un plan adaptado a tu realidad.
Preguntas Frecuentes
¿Es lo mismo un Plan de Respuesta a Incidentes de Ciberseguridad que un Plan de Continuidad de Negocio?
No. El plan de respuesta a incidentes de ciberseguridad se centra en detectar, contener y resolver un incidente de seguridad concreto. El plan IT de continuidad de negocio tiene un alcance más amplio: garantiza que la empresa pueda seguir operando ante cualquier interrupción grave (un ciberataque, pero también un fallo eléctrico, un incendio o una caída de proveedor). Se complementan, y la fase de recuperación del primero suele apoyarse en el segundo.
¿Es imprescindible usar un SIEM?
No es obligatorio, pero sí muy recomendable. Un SIEM (gestión de eventos e información de seguridad) centraliza y correlaciona los registros de múltiples sistemas, y facilita la detección temprana y el análisis posterior. Para organizaciones pequeñas puede bastar con herramientas más sencillas o con un servicio gestionado, siempre que exista visibilidad suficiente para identificar comportamientos anómalos. Lo que sí resulta imprescindible es poder detectar y registrar lo que ocurre en los sistemas.
¿Para qué se utiliza un plan de respuesta ante incidentes de ciberseguridad?
Se utiliza para actuar de forma rápida y coordinada cuando se produce un incidente: reducir su impacto, evitar que se propague, cumplir con las obligaciones legales de notificación, recuperar la actividad con seguridad y extraer aprendizajes para mejorar la protección. En definitiva, para que la empresa sepa qué hacer cuando ocurre lo que se espera que nunca ocurra.
Si quieres que te ayudemos a elaborar tu Plan de Respuesta a Incidentes de Ciberseguridad para tu empresa no tienes más que ponerte en contacto con el equipo de WAU Technologies y te ayudaremos en las necesidades de la empresa.